API ו-webhooks: חיבור מערכת חיצונית לבייס
ה-API של בייס מאפשר למערכת אחרת — או לסוכן בינה מלאכותית — לעבוד עם הלקוחות, הפעילויות והפגישות של העסק: לחפש לקוח לפי טלפון, אימייל או ת״ז, ליצור ולעדכן כרטיסים, לרשום שיחות ולקבוע פגישות ביומן. Webhooks עובדים בכיוון ההפוך: בייס מודיעה למערכת שלכם בזמן אמת כשמשהו קורה — לקוח נוצר, חשבונית שולמה, משימה הושלמה.
שימו לב: רק בעלי העסק יכולים ליצור מפתח API. מפתח פועל בשם מי שיצר אותו, ואם הבעלות על העסק עוברת — הוא מפסיק לעבוד. המדריך מיועד למי שמחבר מערכת; לקליטת לידים מטופס או ממודעה אין צורך ב-API — ראו לידים מפייסבוק ומגוגל.
מפתח API
שלב 1: פותחים את עמוד ה-API
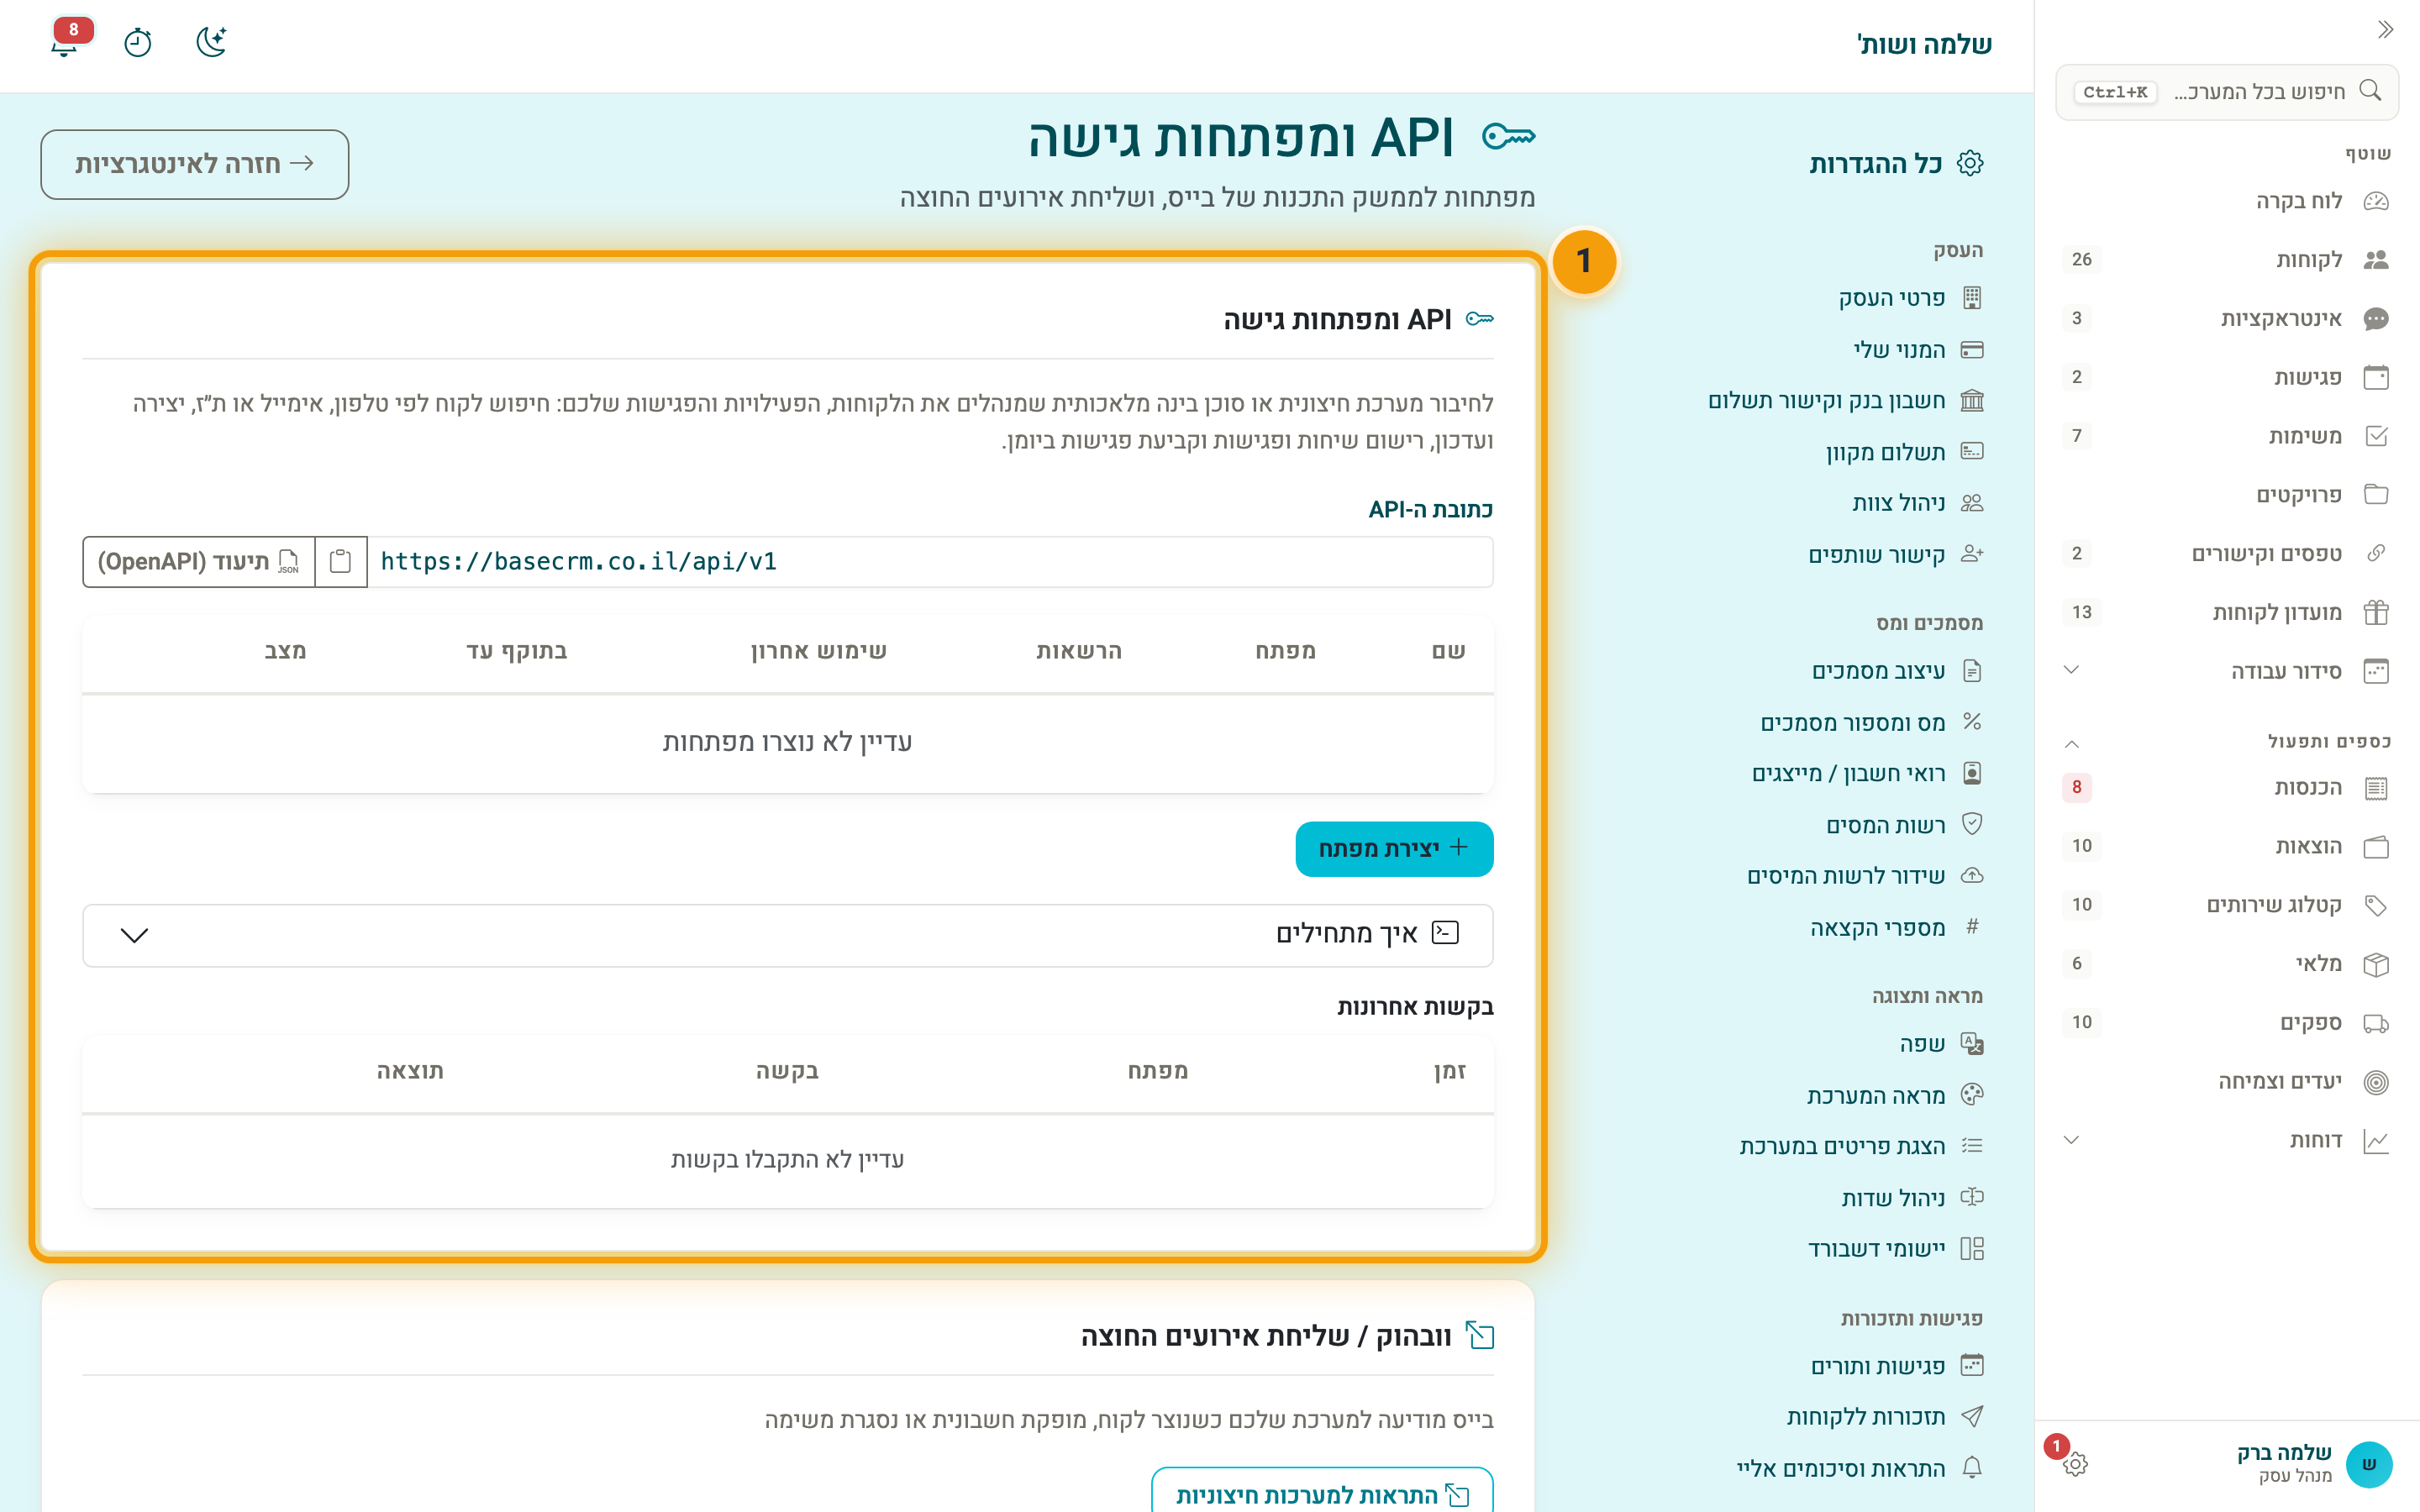
פותחים הגדרות ← אינטגרציות וחיבורים, ובקבוצה מפתחים לוחצים הגדרות בשורה API ומפתחות גישה. בעמוד מופיעים כתובת ה-API, הקישור תיעוד (OpenAPI) עם כל הנתיבים, טבלת המפתחות הקיימים והטבלה בקשות אחרונות.
שלב 2: יוצרים מפתח
לוחצים יצירת מפתח וממלאים:
- שם המפתח — למשל "סוכן ה-AI", כדי לזהות אותו ברשימה.
- בתוקף עד — עד שנתיים. 14 יום לפני שהמפתח פג נשלחת הודעה לבעלי העסק.
- כתובות IP מורשות (לא חובה) — ריק = מכל כתובת. מתאים לשרת עם כתובת קבועה; שירותי ענן כמו סוכני AI מחליפים כתובות.
- מגבלת קריאה יומית (רשומות) — כמה לקוחות, פעילויות ופגישות המפתח רשאי לקרוא ביום. כשמפתח קורא כמות כמו כל רשימת הלקוחות, נשלחת הודעה לבעלי העסק.
- מה המפתח רשאי לעשות — לכל תחום בנפרד: צפייה בלקוחות, יצירה ועדכון שלהם, פעילויות, פגישות, משימות, וניהול webhooks. טקסט חופשי על לקוחות (הערות, פירוט פגישות) נמסר רק כשמסמנים זאת במפורש, או כששליחת נתוני לקוחות לבינה מלאכותית מותרת בעסק.
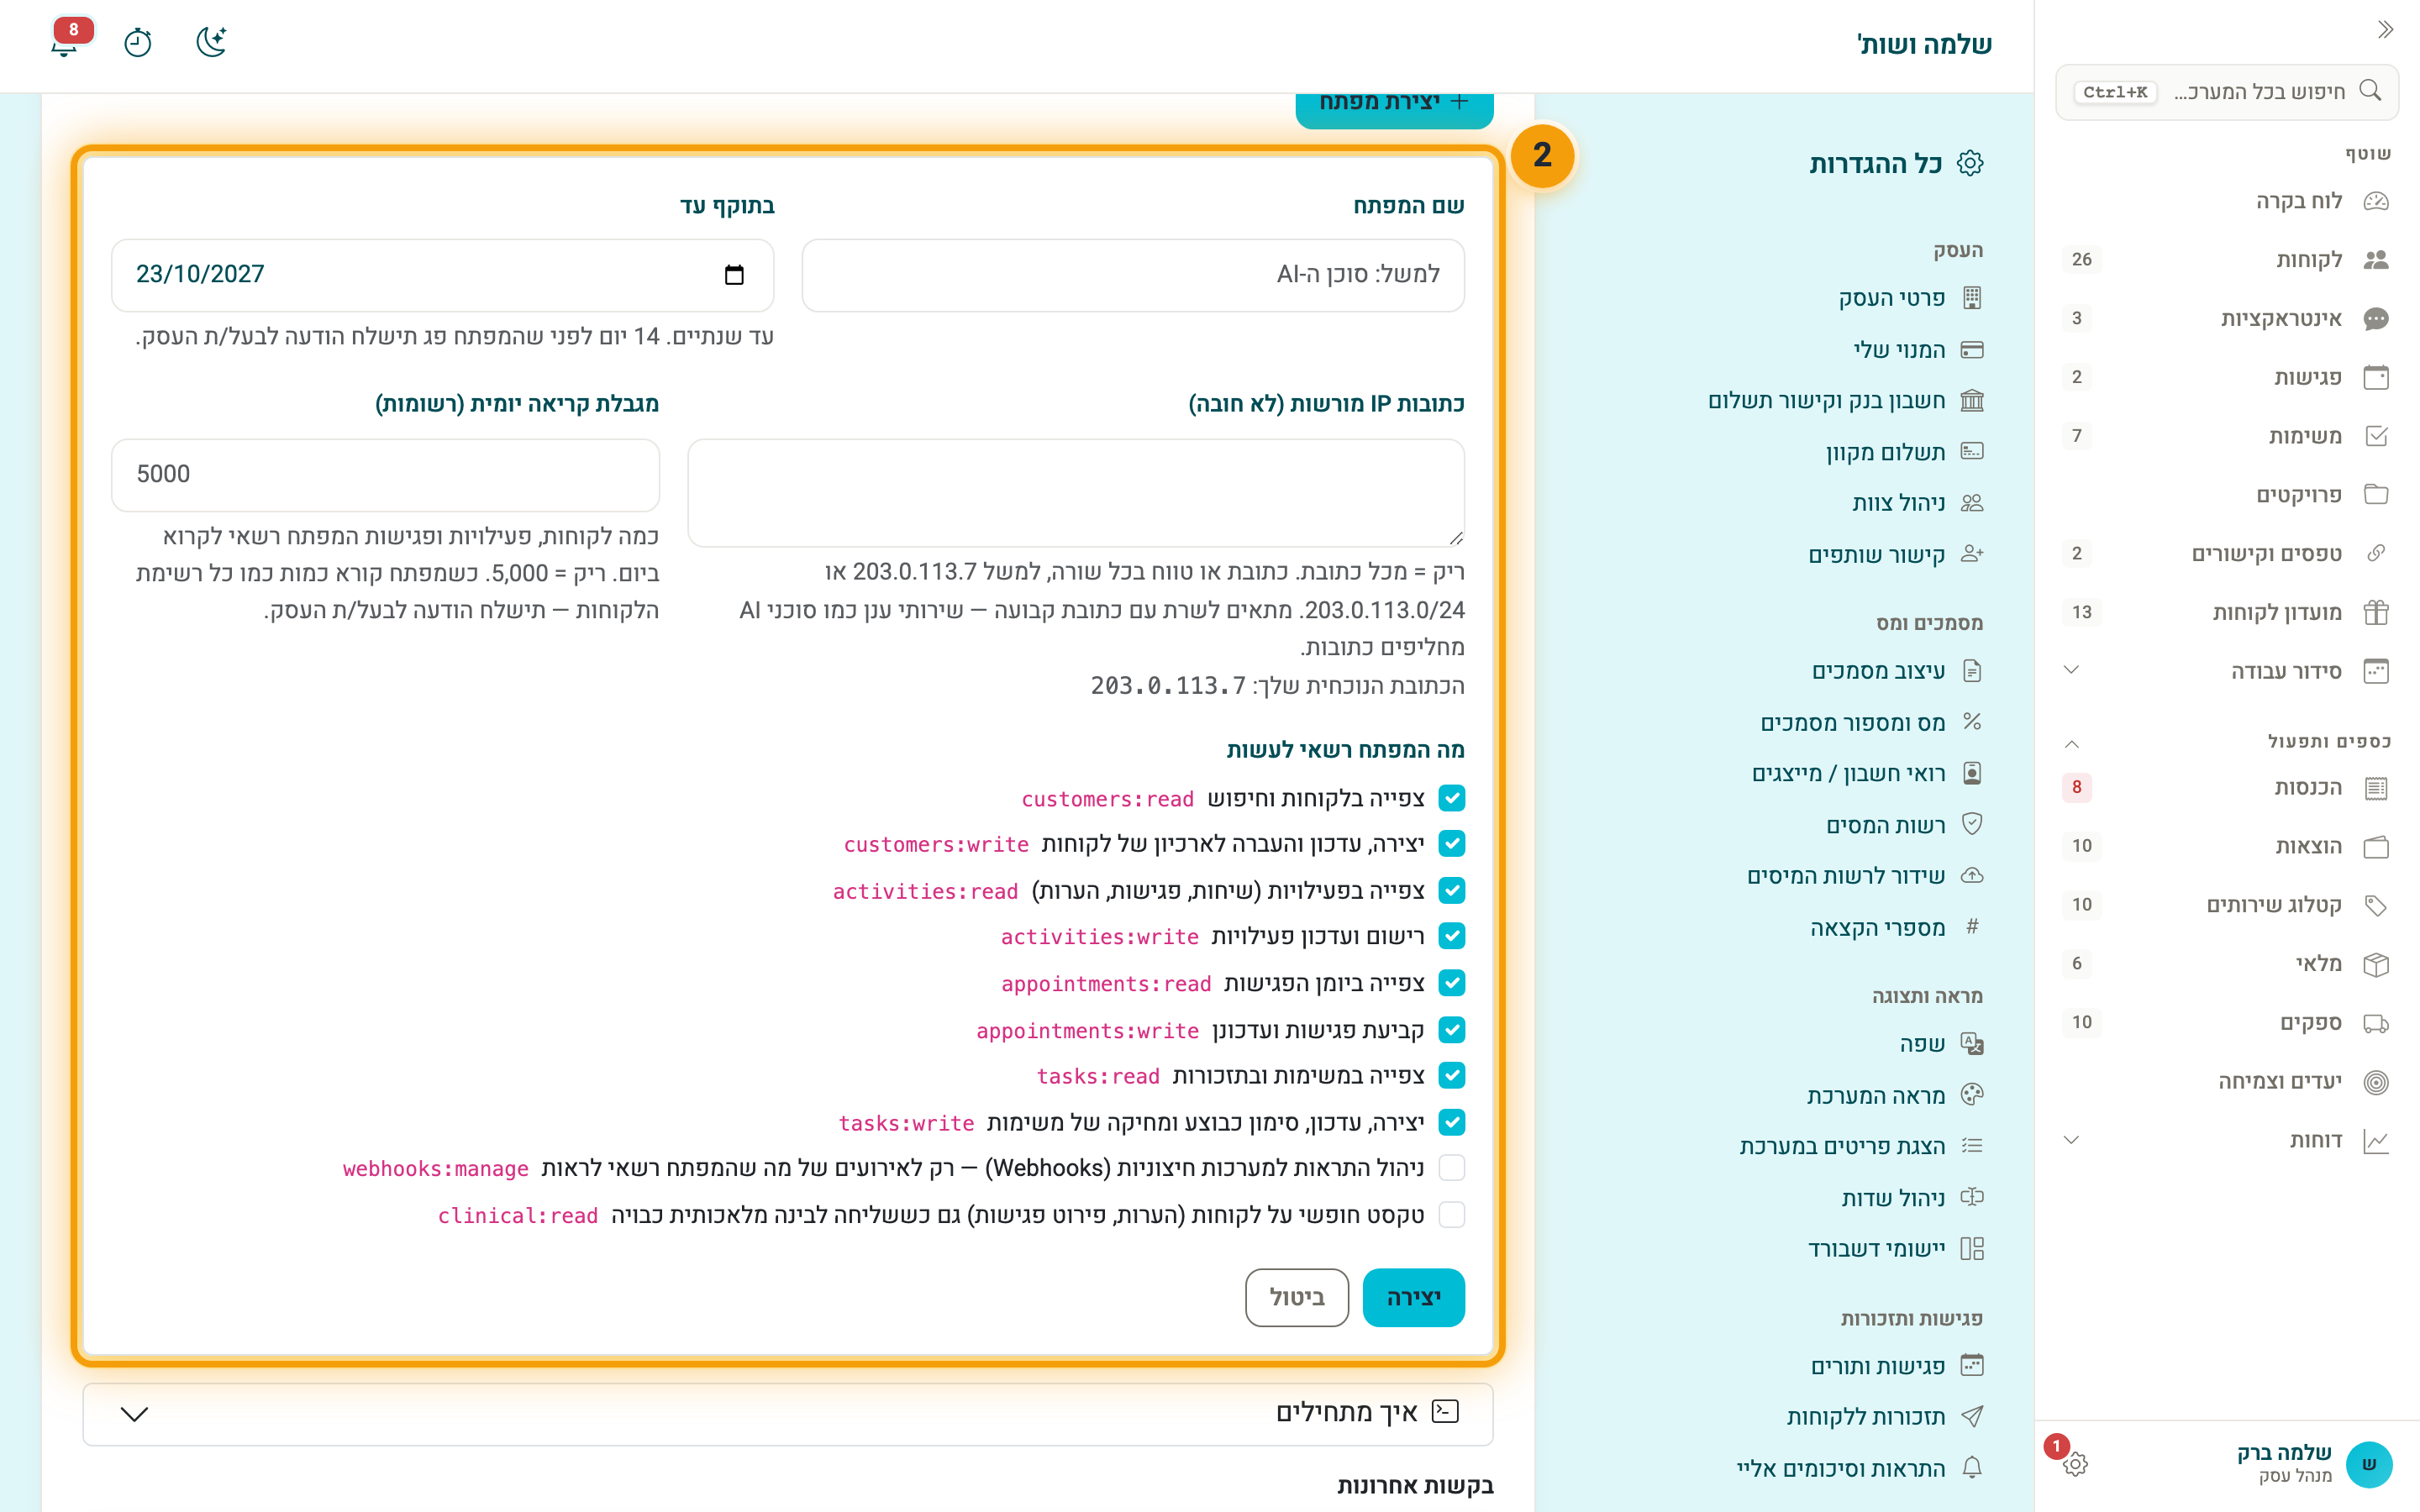
לוחצים יצירה. המפתח מוצג פעם אחת בלבד — מעתיקים אותו מיד ושומרים במקום בטוח.
איך משתמשים בו: שולחים את המפתח בכותרת Authorization בכל בקשה (Bearer ואחריו המפתח). דוגמה מלאה — חיפוש לקוח לפי טלפון — מופיעה בעמוד, בחלק איך מתחילים.
- מחיקה דרך ה-API מעבירה את הכרטיס לארכיון בלבד, ואפשר לשחזר.
- מנהל אחר בעסק יכול לבטל מפתח קיים, ובעלי העסק מקבלים על כך הודעה.
- מידע שהגיע מטפסים ציבוריים (שם, הערה של ליד) מגיע לסוכן כטקסט. כדאי להגדיר לסוכן להתייחס אליו כמידע, לא כהוראות.
Webhooks — בייס מודיעה למערכת שלכם
שלב 3: פותחים את ההתראות למערכות חיצוניות
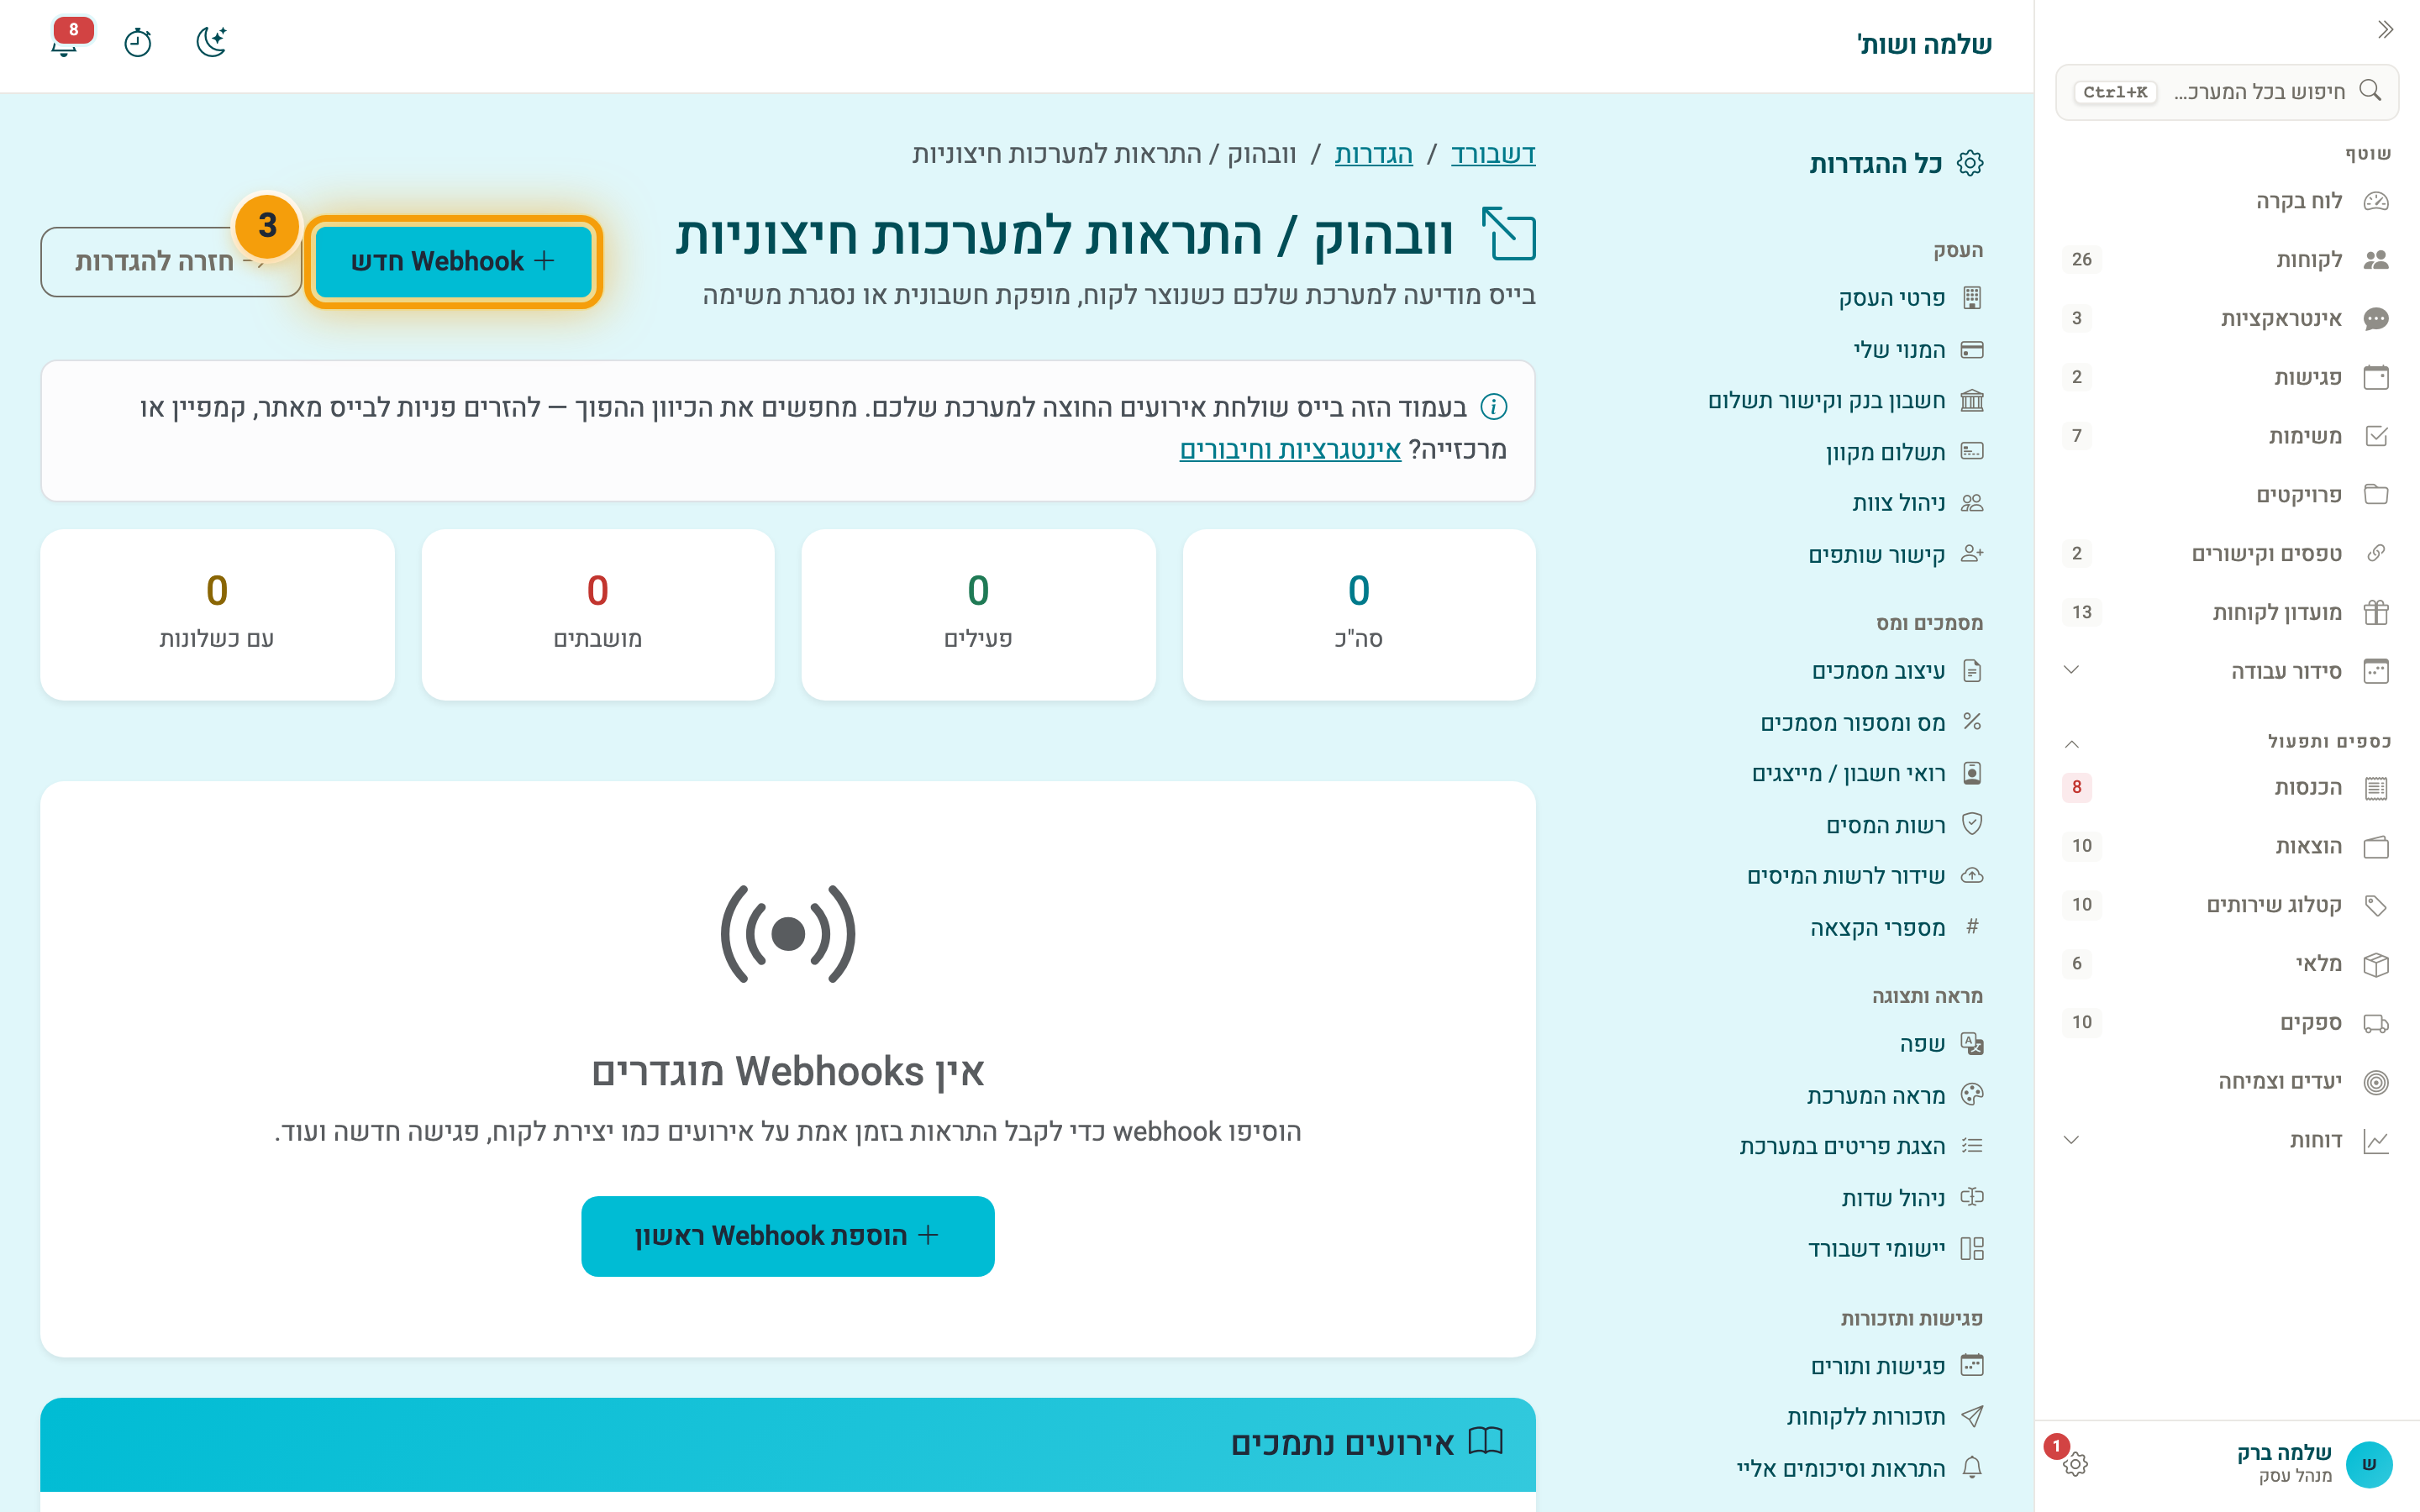
באינטגרציות וחיבורים, בקבוצה מפתחים, לוחצים הגדרות בשורה התראות למערכות חיצוניות. בראש העמוד יש סיכום (סה"כ, פעילים, מושבתים, עם כשלונות), ומתחתיו רשימת האירועים הנתמכים. לוחצים Webhook חדש.
שלב 4: מגדירים את ה-webhook
בחלון שנפתח:
- תיאור — למשל "סנכרון CRM חיצוני".
- כתובת URL — הכתובת שתקבל את ההודעות, למשל כתובת של Zapier, Make או שרת שלכם.
- Secret — מחרוזת סודית לאימות ההודעות (לפחות 16 תווים). יצירה אוטומטית ממלאת אחת.
- אירועים — מסמנים את מה שמעניין, או בחירת הכל: לקוחות, פגישות, פעילויות, חשבוניות, מסמכים שנשלחו ונצפו, משימות והוראות קבע.
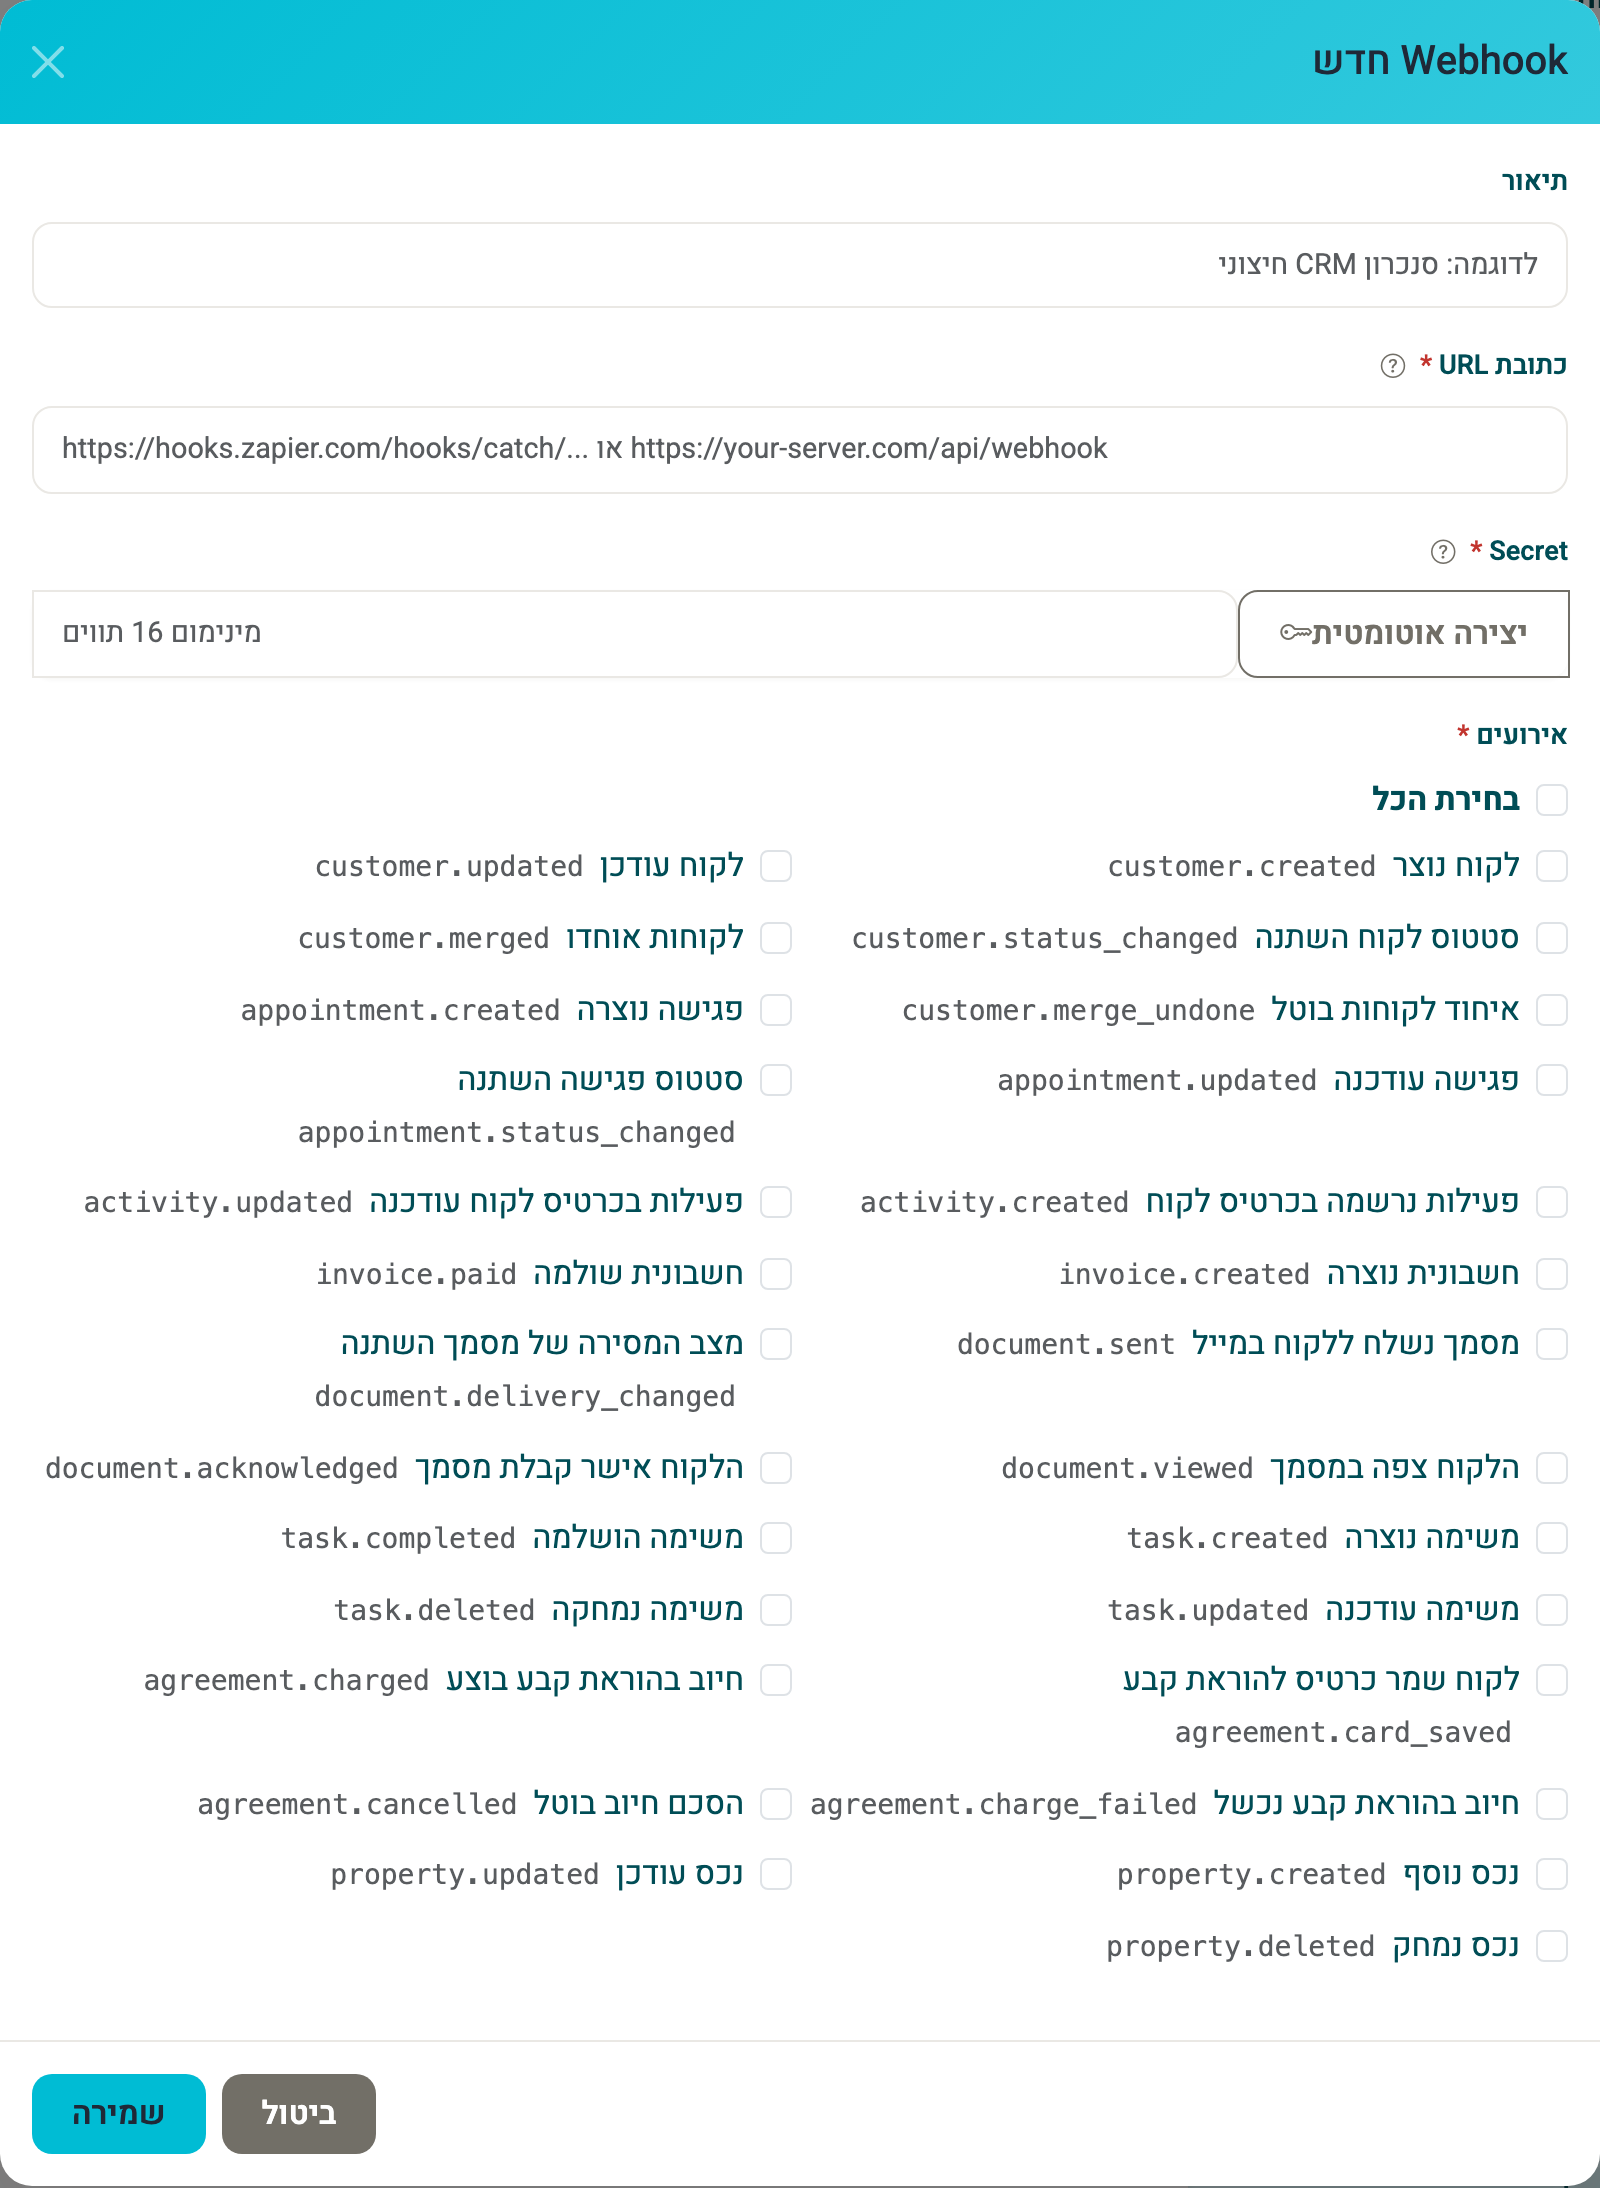
לוחצים שמירה. בשורה של כל webhook יש שליחת בדיקה, יומן השליחות, עריכה, השבתה או הפעלה, ומחיקה.
כל הודעה נשלחת כבקשת POST עם גוף JSON, וחתימת HMAC-SHA256 בכותרת X-BaseCRM-Signature, שמחושבת עם ה-Secret — כך השרת שלכם יכול לוודא שההודעה באמת הגיעה מבייס. ניסיון שנכשל נשלח שוב אוטומטית (עד 8 ניסיונות, בהפרשים הולכים וגדלים), ו-webhook שנכשל ברצף במשך יממה מושבת אוטומטית.
שאלות נפוצות
מה ההבדל בין webhook לכתובת קליטת הלידים? Webhook שולח מבייס החוצה. כתובת קליטת הלידים (באינטגרציות ← קליטת פניות) מקבלת פניות מבחוץ לתוך בייס.
הגעתי למגבלת הקריאה היומית — מה קורה? בקשות קריאה נוספות נדחות עד היום הבא. אפשר להגדיל את המגבלה בהגדרות המפתח, בטבלת המפתחות.
אפשר לנהל webhooks דרך ה-API? כן, למפתח שקיבל את ההרשאה לניהול התראות — ורק לאירועים של מה שהמפתח רשאי לראות.